Ο ψηφιακός μετασχηματισμός χρειάζεται εμπιστοσύνη, όχι μόνο τεχνολογία
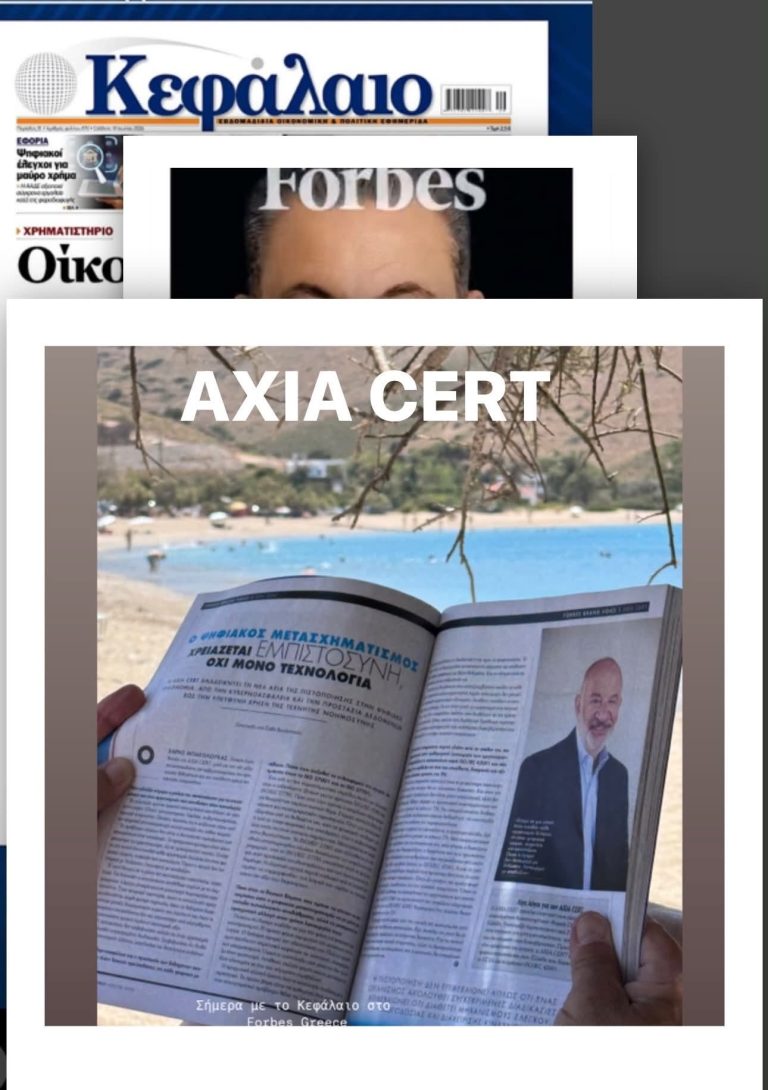
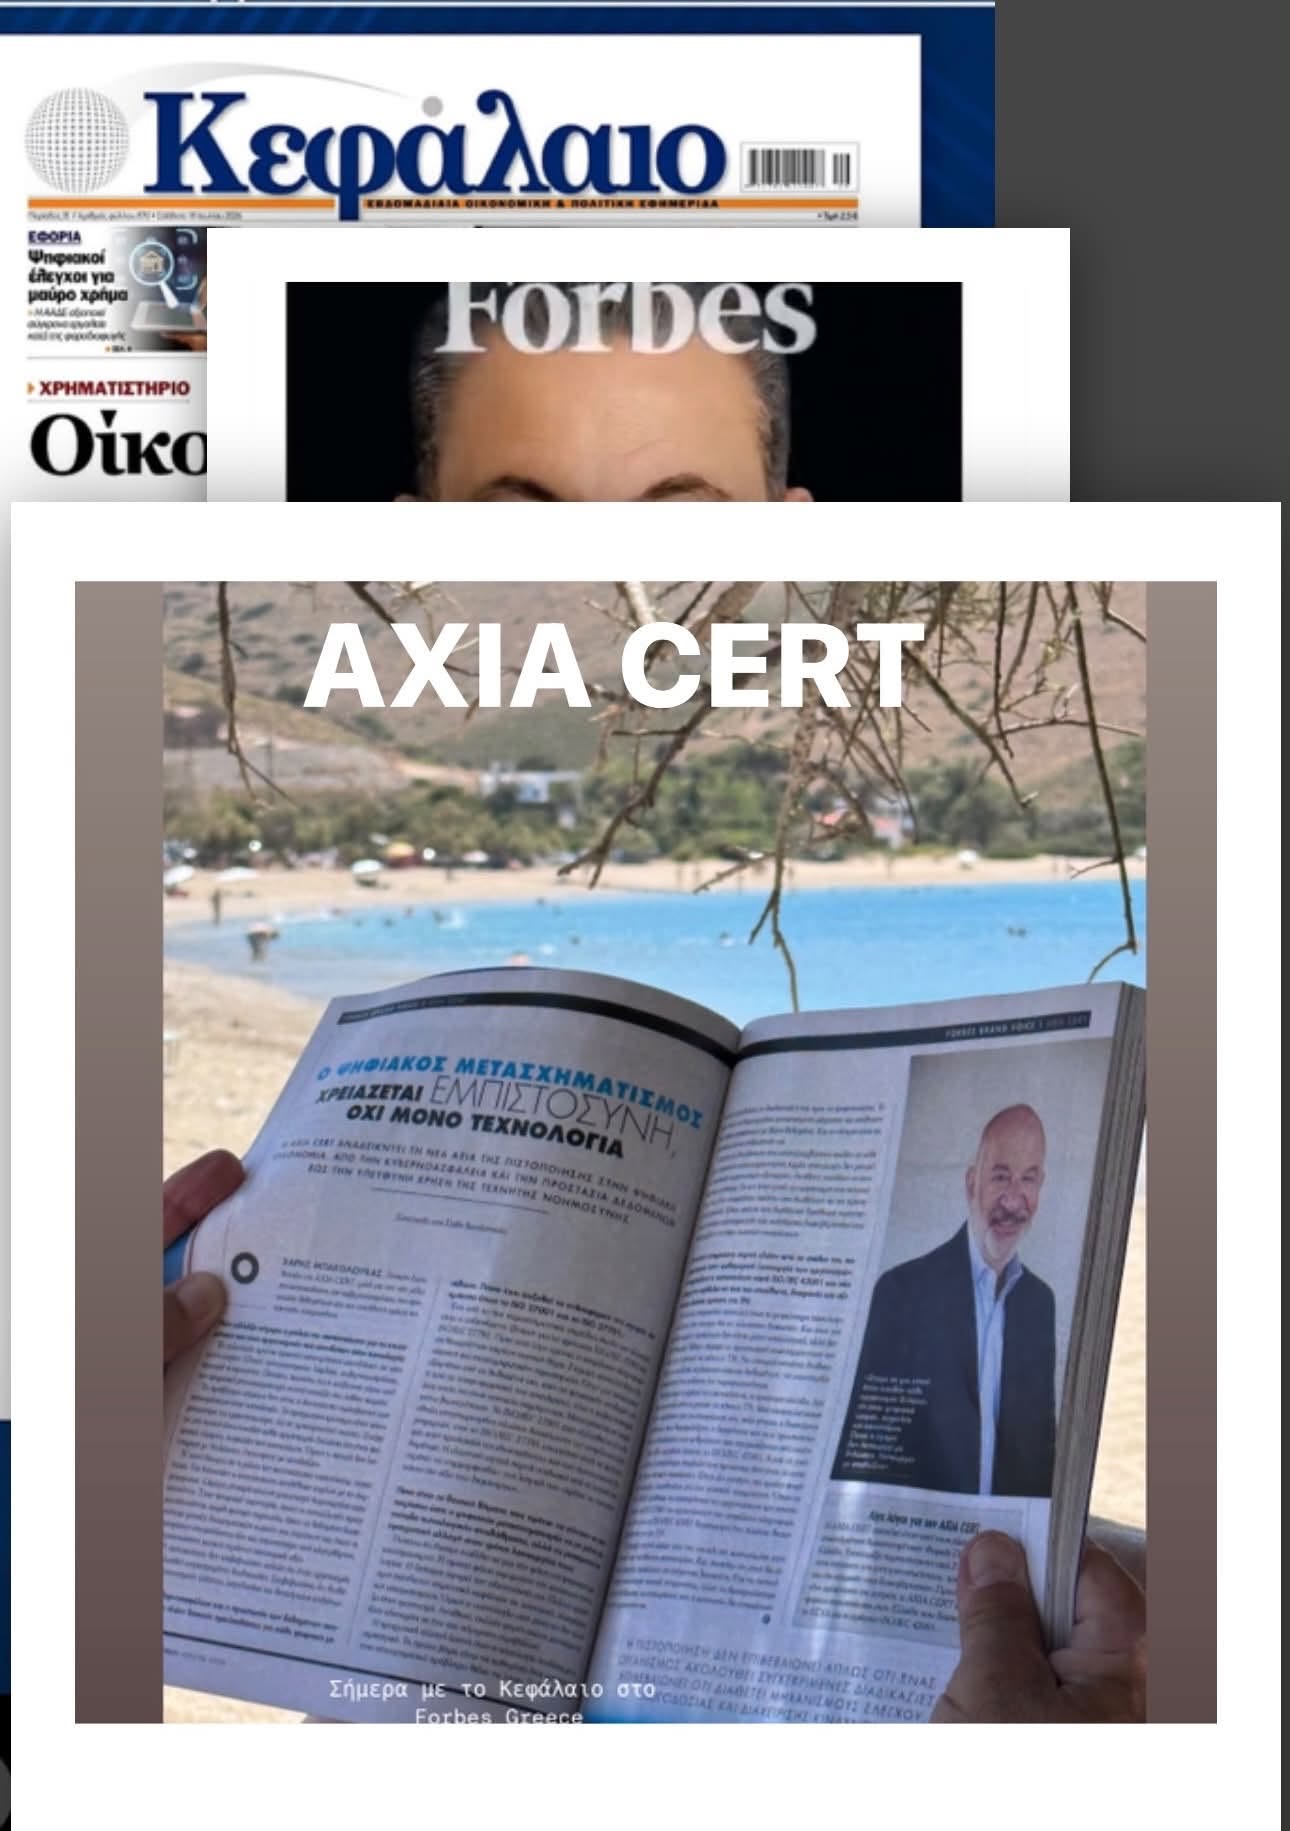
Ο Χάρης Μπακολουκάς, Γενικός Διευθυντής της AXIA CERT, μιλά στο Forbes Greece για τον νέο ρόλο της πιστοποίησης, την κυβερνοασφάλεια, την προστασία των δεδομένων και την υπεύθυνη χρήση της Τεχνητής Νοημοσύνης.
Η τεχνολογία είναι διαθέσιμη. Η εμπιστοσύνη, όμως, πρέπει να αποδεικνύεται
Οι επιχειρήσεις επενδύουν πλέον συστηματικά σε cloud υποδομές, αυτοματισμούς, ανάλυση δεδομένων και εφαρμογές Τεχνητής Νοημοσύνης. Η πρόσβαση στην τεχνολογία, όμως, δεν αποτελεί από μόνη της απόδειξη ψηφιακής ωριμότητας.
Το ουσιαστικό ερώτημα είναι διαφορετικό: μπορεί ένας οργανισμός να αποδείξει ότι χρησιμοποιεί την τεχνολογία με ασφάλεια, υπευθυνότητα και συνέπεια;
Αυτό το ζήτημα βρίσκεται στο επίκεντρο της συνέντευξης του Χάρη Μπακολουκά, Γενικού Διευθυντή της AXIA CERT, στο τεύχος Ιουλίου 2026 του Forbes Greece.
«Η αγορά δεν λειτουργεί με δηλώσεις. Λειτουργεί με αποδείξεις.»
Σε μια εποχή κατά την οποία σχεδόν κάθε επιχείρηση δηλώνει ψηφιακή, ασφαλής και καινοτόμος, η πραγματική διαφοροποίηση έρχεται μέσα από την τεκμηρίωση. Οι οργανισμοί χρειάζεται να αποδεικνύουν ότι διαθέτουν σαφείς διαδικασίες, αποτελεσματικούς ελέγχους και μηχανισμούς λογοδοσίας.
Πώς αλλάζει ο ρόλος της πιστοποίησης στην ψηφιακή εποχή;
Η πιστοποίηση δεν περιορίζεται πλέον στην επιβεβαίωση της συμμόρφωσης με συγκεκριμένες απαιτήσεις. Εξελίσσεται σε μηχανισμό δημιουργίας εμπιστοσύνης μεταξύ επιχειρήσεων, πελατών, συνεργατών και θεσμικών φορέων.
Σε ένα ψηφιακό περιβάλλον όπου οι συναλλαγές πραγματοποιούνται χωρίς φυσική παρουσία, τα δεδομένα μεταφέρονται μεταξύ διαφορετικών συστημάτων και οι αποφάσεις επηρεάζονται όλο και περισσότερο από αλγορίθμους, η εμπιστοσύνη αποκτά πραγματική επιχειρηματική αξία.
Μέσα από τη διαπιστευμένη πιστοποίηση, ένας οργανισμός μπορεί να αποδείξει ότι εφαρμόζει ένα δομημένο σύστημα διαχείρισης και ότι διαθέτει:
- σαφείς αρμοδιότητες και διαδικασίες,
- μηχανισμούς ελέγχου και λογοδοσίας,
- συστηματική διαχείριση κινδύνων,
- μετρήσιμους στόχους και δείκτες απόδοσης,
- δυνατότητα έγκαιρης προσαρμογής στις αλλαγές.
Η πιστοποίηση μετατρέπεται έτσι από μια τυπική υποχρέωση σε στρατηγικό εργαλείο αξιοπιστίας, ανθεκτικότητας και ανάπτυξης.
Γιατί η κυβερνοασφάλεια αποτελεί πλέον ευθύνη της διοίκησης;
Πριν από λίγα χρόνια, η ασφάλεια των πληροφοριών αντιμετωπιζόταν κυρίως ως τεχνικό θέμα. Σήμερα αφορά άμεσα τη διοίκηση, επειδή μια παραβίαση δεδομένων ή μια σοβαρή κυβερνοεπίθεση μπορεί να επηρεάσει τη λειτουργία, τη φήμη και τη βιωσιμότητα μιας επιχείρησης.
Η κυβερνοασφάλεια συνδέεται πλέον με τη συνολική στρατηγική, τη διαχείριση επιχειρηματικών κινδύνων και την προστασία της σχέσης εμπιστοσύνης με τους πελάτες.
Ο ρόλος του ISO/IEC 27001
Το ISO/IEC 27001 παρέχει ένα διεθνώς αναγνωρισμένο πλαίσιο για τη διαχείριση της ασφάλειας των πληροφοριών. Βοηθά τους οργανισμούς να αναγνωρίζουν τους κινδύνους, να εφαρμόζουν κατάλληλα μέτρα προστασίας και να βελτιώνουν συνεχώς την ικανότητά τους να αντιμετωπίζουν απειλές.
Ο ρόλος του ISO/IEC 27701
Το ISO/IEC 27701 επεκτείνει αυτή την προσέγγιση στην προστασία της ιδιωτικότητας και των προσωπικών δεδομένων. Υποστηρίζει τους οργανισμούς στη δημιουργία ενός δομημένου συστήματος διαχείρισης πληροφοριών ιδιωτικότητας, σε συνδυασμό με τις απαιτήσεις του ISO/IEC 27001.
Η αυξανόμενη ζήτηση για τα δύο πρότυπα δείχνει ότι η αγορά περνά σταδιακά από τη λογική του «πρέπει να συμμορφωθώ» στη λογική του «πρέπει να προστατεύσω την αξία που δημιουργώ».
Τι χρειάζεται για έναν ουσιαστικό ψηφιακό μετασχηματισμό;
Η αγορά νέου λογισμικού ή η εγκατάσταση μιας σύγχρονης ψηφιακής πλατφόρμας δεν αρκούν για να μετασχηματίσουν μια επιχείρηση. Αν οι υφιστάμενες διαδικασίες είναι αναποτελεσματικές, η τεχνολογία συχνά απλώς μεταφέρει τις ίδιες αδυναμίες σε ένα πιο σύγχρονο περιβάλλον.
Ο πραγματικός ψηφιακός μετασχηματισμός ξεκινά όταν η τεχνολογία συνδέεται με τη στρατηγική και τις πραγματικές ανάγκες του οργανισμού.
Τα βασικά βήματα για τις επιχειρήσεις
- Να προσδιορίσουν με σαφήνεια το επιχειρηματικό πρόβλημα που θέλουν να λύσουν.
- Να επανασχεδιάσουν τις διαδικασίες πριν τις ψηφιοποιήσουν.
- Να ορίσουν μετρήσιμους στόχους και δείκτες απόδοσης.
- Να αξιοποιούν αξιόπιστα δεδομένα για τη λήψη αποφάσεων.
- Να επενδύσουν στους ανθρώπους και στις δεξιότητές τους.
- Να εφαρμόσουν κατάλληλους μηχανισμούς διακυβέρνησης και ελέγχου.
Ο ψηφιακός μετασχηματισμός δεν αφορά μόνο τα εργαλεία. Αφορά τον τρόπο με τον οποίο ένας οργανισμός σκέφτεται, αποφασίζει και λειτουργεί.
Τι σημαίνει το ISO/IEC 42001 για την Τεχνητή Νοημοσύνη;
Το ISO/IEC 42001 είναι το πρώτο διεθνές πρότυπο για τα Συστήματα Διαχείρισης Τεχνητής Νοημοσύνης. Παρέχει ένα οργανωμένο πλαίσιο για την υπεύθυνη ανάπτυξη, εφαρμογή και χρήση συστημάτων AI.
Καθώς η Τεχνητή Νοημοσύνη περνά από το στάδιο του πειραματισμού στην καθημερινή λειτουργία των οργαν οργανισμών, το ενδιαφέρον δεν περιορίζεται πλέον στις δυνατότητές της. Οι επιχειρήσεις καλούνται να απαντήσουν και σε κρίσιμα ζητήματα ευθύνης:
- Ποιος είναι υπεύθυνος για τις αποφάσεις ενός συστήματος AI;
- Πώς αναγνωρίζονται και αντιμετωπίζονται οι σχετικοί κίνδυνοι;
- Πώς διασφαλίζεται η διαφάνεια;
- Πότε απαιτείται ανθρώπινη επίβλεψη;
- Πώς προστατεύονται τα δεδομένα και τα δικαιώματα των ανθρώπων;
Η σημαντικότερη συμβολή του ISO/IEC 42001 είναι ότι εισάγει ένα ολοκληρωμένο πλαίσιο διακυβέρνησης και λογοδοσίας για την Τεχνητή Νοημοσύνη. Βοηθά τους οργανισμούς να αξιοποιούν τις δυνατότητες του AI χωρίς να παραβλέπουν τις επιπτώσεις, τους περιορισμούς και τις ευθύνες που συνοδεύουν τη χρήση του.
Η AXIA CERT είναι ο πρώτος Φορέας Πιστοποίησης στην Ελλάδα που διαπιστεύθηκε από το ΕΣΥΔ για το ISO/IEC 42001, επιβεβαιώνοντας τη δέσμευσή της στην υπεύθυνη και αξιόπιστη αξιοποίηση της Τεχνητής Νοημοσύνης.
Από την καινοτομία στην υπεύθυνη καινοτομία
Οι επιχειρήσεις που θα ξεχωρίσουν τα επόμενα χρόνια δεν θα είναι απλώς εκείνες που αποκτούν πρώτες τις πιο προηγμένες τεχνολογίες. Θα είναι εκείνες που μπορούν να αποδείξουν ότι τις χρησιμοποιούν με ασφάλεια, διαφάνεια, υπευθυνότητα και συνέπεια.
Είτε μιλάμε για κυβερνοασφάλεια, είτε για προστασία δεδομένων, είτε για Τεχνητή Νοημοσύνη, το βασικό ζητούμενο παραμένει το ίδιο: η τεχνολογία να δημιουργεί αξία χωρίς να υπονομεύει την εμπιστοσύνη.
Η συνέντευξη του Χάρη Μπακολουκά δημοσιεύεται στο τεύχος Ιουλίου 2026 του Forbes Greece.
Συχνές ερωτήσεις
Ποιος είναι ο ρόλος της πιστοποίησης στον ψηφιακό μετασχηματισμό;
Η πιστοποίηση βοηθά έναν οργανισμό να αποδείξει ότι εφαρμόζει ελεγχόμενες διαδικασίες, διαχειρίζεται συστηματικά τους κινδύνους και χρησιμοποιεί την τεχνολογία με υπευθυνότητα και συνέπεια.
Ποια πρότυπα ISO συνδέονται με την ψηφιακή ασφάλεια;
Το ISO/IEC 27001 αφορά τη διαχείριση της ασφάλειας των πληροφοριών, ενώ το ISO/IEC 27701 επικεντρώνεται στη διαχείριση της ιδιωτικότητας και των προσωπικών δεδομένων.
Τι είναι το ISO/IEC 42001;
Το ISO/IEC 42001 είναι το πρώτο διεθνές πρότυπο για τα Συστήματα Διαχείρισης Τεχνητής Νοημοσύνης. Θέτει απαιτήσεις για τη διακυβέρνηση, τη διαχείριση κινδύνων, τη διαφάνεια και την υπεύθυνη χρήση συστημάτων AI.
Γιατί είναι σημαντική η διαπιστευμένη πιστοποίηση;
Η διαπιστευμένη πιστοποίηση παρέχει ανεξάρτητη επιβεβαίωση ότι ένα σύστημα διαχείρισης αξιολογήθηκε από αρμόδιο και τεχνικά επαρκή Φορέα Πιστοποίησης, σύμφωνα με αναγνωρισμένες απαιτήσεις.